Oyun Dünyasında Büyük Veri Sızıntısı: Capcom Milyonlarca Kullanıcının Etkilendiğini Doğruladı
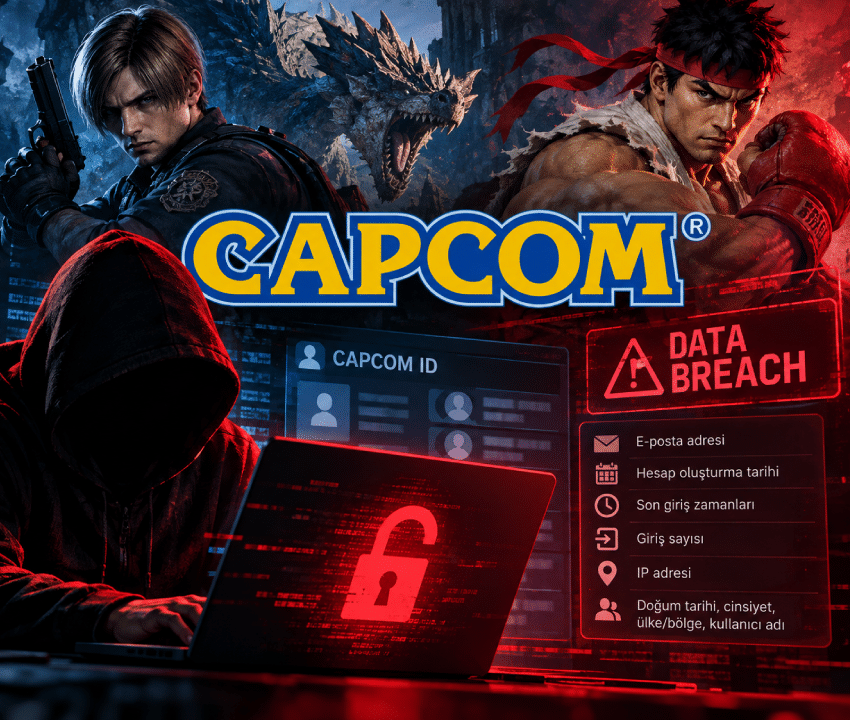
Resident Evil, Monster Hunter ve Street Fighter gibi popüler oyun serilerinin arkasındaki Japon oyun devi Capcom, milyonlarca kullanıcıyı ilgilendiren ciddi bir siber saldırıyla gündeme geldi. Şirket, CAPCOM ID hesaplarına yönelik yetkisiz erişim sonucunda 11.774.247 kullanıcı kaydının etkilendiğini resmen açıkladı.
19 Ekim 2026 tarihinde fark edilen saldırının ardından başlatılan incelemelerde, kullanıcıların e-posta adresleri ve hesaplarına ilişkin çeşitli bilgilerin ele geçirildiği belirlendi. Üstelik bazı hesapların şifreleri de kullanıcıların bilgisi dışında değiştirildi.
Capcom Veri Sızıntısında Hangi Bilgiler Ele Geçirildi?
Capcom’un 22 Ekim’de yayımladığı açıklamaya göre saldırganlar, CAPCOM ID hizmetinde kayıtlı milyonlarca kullanıcının bilgilerine erişti.
Sızıntıdan etkilenen veriler arasında şu bilgiler bulunuyor:
- Kullanıcıların e-posta adresleri
- Hesap oluşturma tarihleri
- Son giriş tarihleri ve saatleri
- Hesaplara yapılan giriş sayıları
- Son girişlerde kullanılan IP adresleri
Bunların dışında 43 kullanıcıya ait doğum tarihi, cinsiyet, ülke ve kullanıcı adı gibi ek kişisel bilgilerin de etkilendiği açıklandı.
196 Kullanıcının Şifresi İzinsiz Değiştirildi
Saldırının en dikkat çekici ayrıntılarından biri de 196 CAPCOM ID hesabının giriş şifrelerinin kullanıcıların izni olmadan değiştirilmesi oldu.
Capcom, etkilenen hesapların şifrelerini sıfırlayarak gerekli güvenlik önlemlerini aldığını duyurdu. Şirket, kullanıcıların başlangıçta belirlediği şifrelerin ele geçirildiğine dair herhangi bir bulguya ulaşılmadığını da vurguladı.
23 Ekim’de paylaşılan ek açıklamada ise bu 196 hesaptan 19’unun e-Capcom mağaza sayfalarına da yetkisiz erişim sağlandığı ortaya çıktı. Bu hesaplarda isim, telefon numarası, adres, doğum tarihi ve satın alma geçmişi gibi ek kişisel bilgiler etkilendi.
Kredi Kartı Bilgileri Sızdırıldı mı?
Capcom’un açıklamasına göre saldırı sonucunda kredi kartı bilgileri ele geçirilmedi. Şirket ayrıca CAPCOM ID hizmetinin ve oyunların normal şekilde kullanılmaya devam edilebildiğini belirtti.
Ancak kullanıcıların e-posta adreslerinin açığa çıkması, Capcom adına gönderilebilecek sahte mesajlar ve dolandırıcılık girişimleri açısından risk oluşturuyor.
Capcom ID Kullanıcıları Ne Yapmalı?
Capcom, kullanıcılarını özellikle şüpheli e-postalar ve mesajlar konusunda uyardı. Şirket adına gönderilmiş gibi görünen bağlantılara tıklanmaması ve bilinmeyen eklerin açılmaması öneriliyor.
CAPCOM ID hesabı bulunan oyuncuların hesap güvenliğini kontrol etmesi, farklı platformlarda aynı şifreyi kullanmaması ve şüpheli giriş bildirimlerine dikkat etmesi de önem taşıyor.
Capcom, saldırıdan etkilenen kullanıcılarla iletişime geçeceğini ve benzer olayların tekrar yaşanmaması için güvenlik önlemlerini güçlendireceğini açıkladı.
İlk işlemcisini yaktığından beri iflah olmayan en taze haberleri ‘garanti kapsamı dışına çıkarak’ anlatan bir teknoloji bağımlısı.
Last modified: 28 Ekim 2026